إقتصاد
عشرون دقيقة هزّت الاقتصاد الرقمي: كيف سرقت كوريا الشمالية 6.3 مليار دولار من باينانس؟
محمد ناصر
مساء التاسع والعشرين من أكتوبر 2026، وفي الثامنة وخمس دقائق بتوقيت غرينتش بالضبط، بدأت أموال تتحرك من محافظ أكبر منصة تداول للعملات المشفرة في العالم. لم يكن هناك إنذار ولا جرس ولا شاشة حمراء. كانت المعاملات تبدو سليمة تماماً، كأنها أوامر عادية من نظام يعرف ما يفعل.
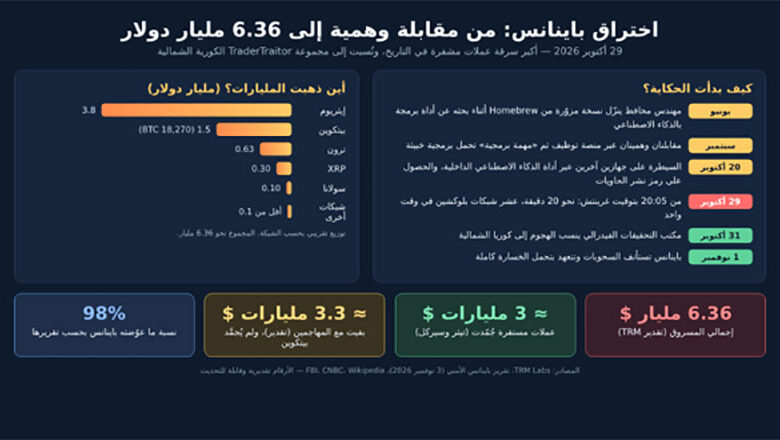
بعد نحو عشرين دقيقة كان ما يقارب 6.36 مليار دولار قد غادر باينانس عبر عشر شبكات بلوكشين في وقت واحد. وصفت شركة TRM Labs الحادثة بأنها أكبر سرقة عملات مشفرة في التاريخ، أي ما يقارب أربعة أضعاف اختراق منصة بايبت الذي بلغ 1.5 مليار دولار في فبراير 2025. وقال كبير علماء شركة Elliptic إنها على الأرجح أكبر سرقة معروفة من أي نوع.
الأرقام مذهلة، لكن الحكاية الحقيقية بدأت قبل ذلك بأشهر.
أولاً: صيّادون بصبر طويل
في يونيو 2026 بحث مهندس في فريق البنية التحتية لمحافظ باينانس عبر محرك بحث عن أداة برمجة بالذكاء الاصطناعي، فنزّل نسخة مُعدَّلة من مثبّت Homebrew الشهير. اكتشف فريق الأمن الخلل، فاستبدل الجهاز وغيّر بيانات الدخول، وظنّ أن الأمر انتهى. لكن المهاجمين كانوا قد عرفوا ما أرادوا: من يدير أنظمة المحافظ، ومن يملك الصلاحيات.
في سبتمبر وصلت رسالة إلى مهندس برمجيات آخر عبر منصة توظيف مشروعة. كان صاحبها يقدّم نفسه مديراً لمشروع في شركة لا وجود لها. جرت مقابلة أولى مع «موظفة موارد بشرية» ظهرت في مكالمة فيديو، وشاركت حساباً على وسائل التواصل مليئاً بالصور والمقاطع الشخصية لبناء الثقة. ثم مقابلة ثانية مع من قدّم نفسه رئيساً تنفيذياً. وفي نهايتها طُلب من المهندس تنزيل «مهمة برمجية» على جهاز عمله.
كانت المهمة مستودع كود يحمل برمجية خبيثة مخصصة لم ترصدها مضادات الفيروسات، وقد استبدلت مكوّناً في أداة pyenv لإدارة إصدارات بايثون.
بهذا الشكل حوّل المهاجمون حلم الوظيفة إلى باب خلفي، ولم يكن في الأمر اقتحام ولا كسر. المهندس هو من فتح الباب بنفسه.
ثانياً: الأداة الذكية التي خانت أصحابها
في 20 أكتوبر، قبل الحادثة بتسعة أيام، استخدم المهاجمون الجهاز المخترق وأداة ذكاء اصطناعي داخلية في باينانس للسيطرة على جهازي مهندسين آخرين في فريق المحافظ. وجدوا على أحدهما رمزاً يتيح نشر الحاويات البرمجية. وهنا يأتي الدور الحقيقي للذكاء الاصطناعي في القصة: لم يكن أداة بيد المهاجمين لكتابة الكود، بل نقطة ضعف في بيت الضحية.
ثالثاً: عشرون دقيقة
في 29 أكتوبر دخل المهاجمون إلى جهاز المهندس الثالث، ونشروا حاوية، وشغّلوا نصاً خبيثاً. ثم بدأت محافظ باينانس الساخنة ترسل الأموال إلى عناوين يملكها المهاجمون.
وبحسب TRM، تطابق الأسلوب مع هجمات سابقة منسوبة لكوريا الشمالية: محافظ تُموَّل بمبالغ صغيرة عبر Tornado Cash، وتجهيز طويل قبل التنفيذ، وتواقيع تُحصَّل مسبقاً ثم تُستخدم دفعة واحدة. وبحسب تقارير، استُخدمت طريقة توقيع متقدمة في تفويض المعاملات.
توزعت المسروقات على النحو التالي تقريباً:
-
الإيثريوم: 3.8 مليار دولار
-
البيتكوين: نحو 18,270 بيتكوين، أي 1.5 مليار دولار
-
شبكة ترون: 628 مليون دولار
-
شبكة XRP: 296 مليون دولار
-
سولانا: 96 مليون دولار
-
شبكات أخرى مثل Polygon وAvalanche وArbitrum وBase وOptimism
رابعاً: سباق مع الساعة
حين اكتشفت باينانس الاختراق أوقفت الإيداع والسحب والتداول. وفي تلك الساعات تحرك فريقان في آن واحد: المنصة نفسها، وشركتا تيثر وسيركل المصدرتان لأكبر عملتين مستقرتين. جمّدت الشركتان محافظ المهاجمين تباعاً خلال ساعات، وتم تجميد واعتراض نحو 2.85 إلى 3 مليارات دولار من العملات المستقرة قبل أن تُنقل.
لكن البيتكوين لا يُجمَّد. هنا الفارق بين العملات التي لها جهة مُصدِرة والعملات اللامركزية. وبحسب التقديرات، بقي في يد المهاجمين نحو 3.3 مليارات دولار، منها مئات الآلاف من الإيثريوم و18,270 بيتكوين.
أعلنت باينانس في اليوم التالي أنها ستتحمل الخسارة كاملة، لا مستخدموها. استُخدمت لذلك احتياطيات الشركة وصندوق الأصول الآمنة للمستخدمين (SAFU)، وصندوق تأمين العقود الآجلة، واحتياطي البيتكوين، وخزينة الشركة. وبحلول 31 أكتوبر كانت قد عوّضت 90% من الخسائر، ثم 98% بحسب تقريرها في 3 نوفمبر. وفي 1 نوفمبر استأنفت السحوبات تدريجياً بدءاً بالإيثريوم وUSDT وUSDC. ورغم ذلك هبط البيتكوين نحو 5% إلى أقل من 80 ألف دولار، وتراجعت أسهم شركات مثل كوينبيس وروبن هود.
خامساً: من الفاعل؟ ومن ينفي؟
نسب مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية ومجموعة TraderTraitor التابعة لمجموعة لازاروس، وهي المجموعة نفسها التي نسبها إلى سرقة بايبت. وقالت TRM وChainalysis إنهما تقدّران بثقة عالية أن المجموعة وراء الهجوم. وأعلن جهاز الخدمة السرية الأمريكي أنه يعمل على تتبع الأموال وتجميدها واستردادها.
في 3 نوفمبر ردّت كيم يو جونغ، شقيقة الزعيم كيم جونغ أون، عبر وكالة الأنباء المركزية الكورية، فوصفت اتهام المكتب بأنه «استفزاز مبتذل» و«كلام عبثي ليس جديداً»، ولمّحت من دون أي دليل إلى احتمال ضلوع الولايات المتحدة. وفي بيان لاحق وصفت القضية بأنها «قمة جبل الجليد» لما تسميه السياسة الأمريكية العدائية.
ويرى المحللون أن الأمر أبعد من الجريمة المالية. قالت آري ريدبورد من TRM إن سرقات بهذا الحجم تموّل الانتشار النووي وأنشطة مزعزعة للاستقرار، وإنها بذلك قضية أمن عالمي لا مجرد سرقة عملات.
سادساً: درس لا يخص باينانس وحدها
اعترفت باينانس بأنها صدّت 57 محاولة مرتبطة بكوريا الشمالية خلال 2026 وحدها، منها مقابلات وهمية وبرمجيات متنكرة في هيئة أدوات تطوير وتطبيقات مؤتمرات مزيفة. وأعادت بناء نظام المحافظ وأداة الذكاء الاصطناعي الداخلية، وطلبت مراجعة مستقلة.
أما المهاجمون فأمامهم الآن مهمة لا تقل صعوبة: تحويل مليارات رقمية إلى نقد يمكن إنفاقه تحت رقابة عالمية تتبع كل عنوان بلوكشين. قد يستغرق ذلك أسابيع أو سنوات، وقد يحتاج إلى وسطاء. لكن التاريخ يقول إن أحداً لم يُسقط هذه المجموعة بعد.
وما يتبقى من هذه القصة ليس رقماً قياسياً، بل مشهد يستحق التوقف عنده: أكبر خزائن العالم الرقمية لم تُفتح بقوة. فُتحت بدعوة لمقابلة عمل.
* كاتب محتوى ثنائي اللغة (العربية والإنجليزية) من الأردن، يكتب في التقنية والأعمال والمقالات الفكرية، ويؤمن بالكتابة التحليلية والسرد الإنساني الأصيل.
linkedin.com/in/mohammed-naseer-1bb596412